Ein einziger unbemerkter Zugriff kann ausreichen: Ein kompromittiertes E-Mail-Konto, ein ungeschützter Fernzugang oder ein infiziertes Endgerät öffnet Angreifern den Weg ins Unternehmensnetz. Die Frage „Braucht mein Unternehmen Managed Firewall?“ ist deshalb keine reine Technikfrage. Sie entscheidet mit darüber, wie zuverlässig Ihr Betrieb arbeitet, wie gut sensible Daten geschützt sind und ob Sicherheitsaufgaben im Alltag tatsächlich erledigt werden.
Eine Firewall gehört in vielen Unternehmen längst zur Grundausstattung. Doch das Gerät allein schützt nicht automatisch. Regeln müssen gepflegt, Sicherheitsmeldungen bewertet, Updates eingespielt und neue Bedrohungen berücksichtigt werden. Genau an dieser Stelle setzt eine Managed Firewall an: Sie verbindet eine leistungsfähige Sicherheitslösung mit laufender Betreuung durch erfahrene IT-Spezialisten.
Was eine Managed Firewall anders macht
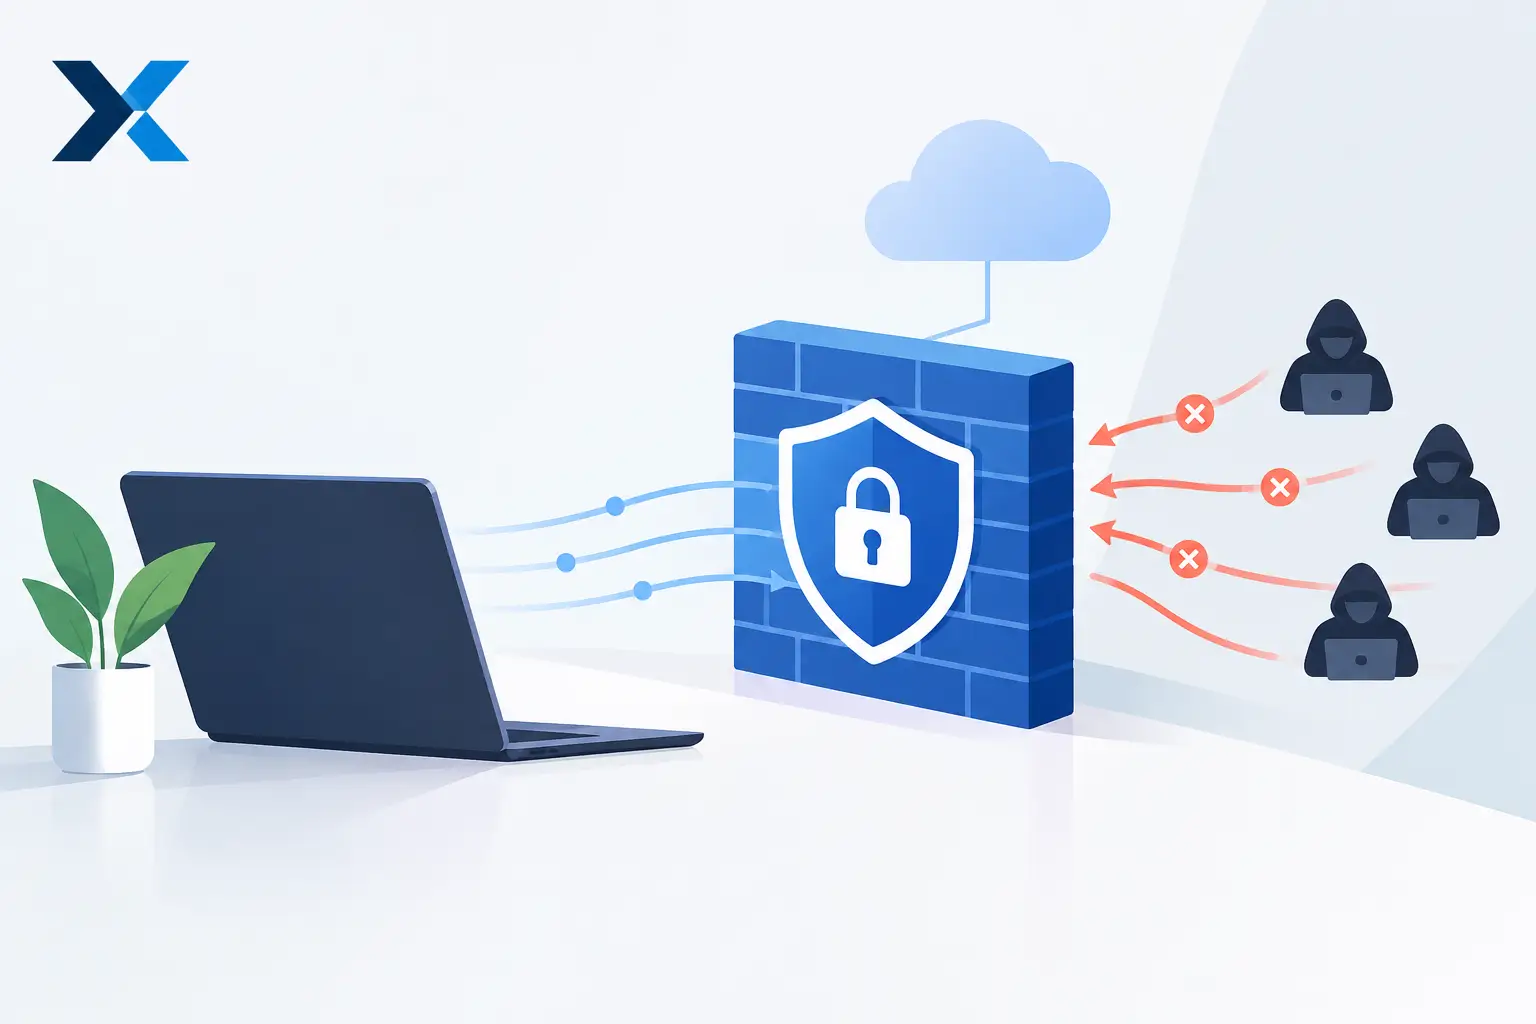
Eine klassische Firewall steht zwischen Ihrem Unternehmensnetz und dem Internet. Sie kontrolliert Datenverbindungen und kann unerlaubte Zugriffe blockieren. Das ist unverzichtbar, reicht aber häufig nicht aus. Denn moderne Angriffe nutzen nicht nur offene Ports. Sie arbeiten mit gestohlenen Zugangsdaten, manipulierten Webseiten, Schadsoftware, unsicheren Cloud-Diensten oder Angriffen auf VPN-Verbindungen.
Bei einer Managed Firewall wird die Sicherheitslösung nicht nur eingerichtet und dann sich selbst überlassen. Sie wird fortlaufend überwacht, aktualisiert und an Veränderungen in Ihrer IT angepasst. Neue Arbeitsplätze, Homeoffice-Zugänge, Cloud-Anwendungen oder ein weiterer Standort verändern die Anforderungen an die Netzwerksicherheit. Eine gute Betreuung stellt sicher, dass diese Änderungen nicht zu neuen Sicherheitslücken führen.
Für kleine und mittlere Unternehmen ist das besonders relevant. Wer keine eigene IT-Abteilung hat, kann Firewall-Meldungen, Updates und Regelwerke selten dauerhaft neben dem Tagesgeschäft betreuen. Selbst wenn intern technisches Wissen vorhanden ist, fehlt oft die Zeit für die kontinuierliche Prüfung. Eine Managed Firewall schafft hier klare Verantwortlichkeiten und entlastet Mitarbeitende von Aufgaben, die hohe Aufmerksamkeit erfordern.
Braucht mein Unternehmen eine Managed Firewall?
Die kurze Antwort lautet: Es kommt auf Ihr Risiko, Ihre Arbeitsweise und Ihre internen Ressourcen an. Für viele KMU lohnt sich der Service jedoch früher, als zunächst vermutet wird. Nicht die Unternehmensgröße allein ist entscheidend. Auch ein kleiner Betrieb verarbeitet Kunden-, Personal- oder Zahlungsdaten, arbeitet mit E-Mails und Cloud-Diensten und benötigt verlässliche Internetverbindungen.
Eine Managed Firewall ist besonders sinnvoll, wenn mehrere der folgenden Punkte auf Ihr Unternehmen zutreffen:
- Mitarbeitende arbeiten im Homeoffice oder greifen von unterwegs auf Unternehmensdaten zu.
- Sie nutzen Microsoft 365, Cloud-Anwendungen, Online-Banking, Branchensoftware oder Fernwartungszugänge.
- Kundendaten, Gesundheitsdaten, Personalakten oder andere schutzbedürftige Informationen werden verarbeitet.
- Es gibt keine eigene IT-Abteilung, die Sicherheitsvorfälle und Firewall-Warnungen laufend bewertet.
- Ein Internetausfall oder eine Ransomware-Infektion würde den Geschäftsbetrieb spürbar beeinträchtigen.
Auch regulatorische Anforderungen spielen eine Rolle. Datenschutz, branchenspezifische Vorgaben und vertragliche Anforderungen von Kunden verlangen häufig nachvollziehbare Schutzmaßnahmen. Eine professionell betriebene Firewall ersetzt keine vollständige Datenschutz- oder Compliance-Strategie. Sie ist aber ein zentraler Baustein, um Zugriffe zu kontrollieren, Ereignisse nachvollziehbar zu machen und Risiken im Netzwerk zu reduzieren.
Das Risiko liegt oft im laufenden Betrieb
Viele Unternehmen investieren beim Kauf in eine gute Firewall und gehen danach davon aus, ausreichend abgesichert zu sein. Das Problem: Cybersecurity ist kein einmaliges Projekt. Sicherheitslücken werden bekannt, Angriffswege ändern sich und die eigene IT entwickelt sich weiter.
Ein Beispiel aus der Praxis: Für einen externen Dienstleister wird kurzfristig ein Fernzugang eingerichtet. Nach Abschluss des Projekts bleibt die Regel bestehen, weil niemand sie dokumentiert oder prüft. Oder ein neuer Cloud-Dienst wird eingeführt, ohne die Sicherheitsrichtlinien anzupassen. Solche Konstellationen sind nicht automatisch kritisch, erhöhen aber unnötig die Angriffsfläche.
Zur laufenden Betreuung gehören daher deutlich mehr Aufgaben als das gelegentliche Einspielen eines Updates. Dazu zählen die Prüfung von Sicherheitsereignissen, die Pflege von Zugriffsregeln, die Überwachung von VPN-Verbindungen, die Kontrolle von Web- und E-Mail-Schutzfunktionen sowie die Dokumentation wichtiger Änderungen. Bei Auffälligkeiten muss zudem entschieden werden, ob es sich um einen Fehlalarm, ein technisches Problem oder einen echten Angriff handelt.
Diese Arbeit erfordert Erfahrung und feste Prozesse. Wer die Verantwortung intern verteilt, ohne Zuständigkeiten eindeutig zu definieren, übersieht Warnungen leichter. Bei einem Managed-Service-Modell ist klar geregelt, wer die Plattform betreut, welche Leistungen enthalten sind und wie im Ernstfall reagiert wird.
Mehr als ein Schutz gegen Hacker
Der größte Nutzen einer Managed Firewall liegt nicht nur darin, Angriffe zu blockieren. Sie verbessert auch die Stabilität und Planbarkeit Ihrer IT. Wenn Netzwerkprobleme, Ausfälle oder verdächtige Verbindungen früh erkannt werden, lassen sich Störungen häufig beheben, bevor sie den Betrieb ausbremsen.
Darüber hinaus lässt sich der Datenverkehr gezielter steuern. Geschäftskritische Anwendungen können priorisiert, unsichere Webseiten oder Kategorien eingeschränkt und Zugriffe auf interne Systeme sauber geregelt werden. Das ist gerade bei hybriden Arbeitsmodellen hilfreich: Mitarbeitende sollen flexibel arbeiten können, ohne dass jedes private oder fremde Netzwerk zum Sicherheitsrisiko wird.
Ein weiterer Vorteil sind kalkulierbare Kosten. Statt bei jedem Problem spontan externe Hilfe zu beauftragen, erhalten Unternehmen eine laufende Betreuung mit klar definiertem Leistungsumfang. Das bedeutet nicht, dass jede Erweiterung oder jedes Sonderprojekt automatisch enthalten ist. Eine transparente Vereinbarung trennt den Regelbetrieb von zusätzlichen Leistungen und schafft damit eine realistische Kostenplanung.
Managed Firewall oder interne Betreuung?
Eine interne Betreuung kann die richtige Lösung sein, wenn Ihr Unternehmen über qualifizierte IT-Fachkräfte verfügt, die ausreichend Zeit für Sicherheitsaufgaben haben. Dann sollten Vertretungsregelungen, Monitoring, Dokumentation und ein geregeltes Vorgehen bei Sicherheitsvorfällen trotzdem verbindlich organisiert sein. Die Verantwortung darf nicht allein an einer Person hängen.
Eine Managed Firewall ist meist die bessere Wahl, wenn IT intern nur nebenbei betreut wird oder wenn Fachwissen für moderne Sicherheitsfunktionen fehlt. Sie ersetzt allerdings nicht die Verantwortung der Geschäftsführung. Entscheidungen über Zugriffsrechte, interne Prozesse und den Umgang mit sensiblen Daten bleiben eine Führungsaufgabe. Der externe IT-Partner liefert die technische Umsetzung, Transparenz und Handlungsempfehlungen.
Wichtig ist auch die Erwartungshaltung: Eine Firewall kann nicht verhindern, dass Mitarbeitende auf eine täuschend echte Phishing-Mail hereinfallen oder Passwörter mehrfach verwenden. Sie ist Teil eines Sicherheitskonzepts, zu dem sichere Endgeräte, Backups, Mehrfaktor-Authentifizierung, Mitarbeitersensibilisierung und ein Notfallplan gehören. Wer nur auf ein einzelnes Produkt setzt, schafft eine trügerische Sicherheit.
Worauf Sie bei einem Managed-Firewall-Service achten sollten
Nicht jeder Service umfasst dieselben Leistungen. Fragen Sie konkret nach, wie die Firewall überwacht wird, welche Updates und Sicherheitsfunktionen enthalten sind und wie bei kritischen Ereignissen reagiert wird. Entscheidend ist nicht nur die Technik, sondern auch der Betrieb dahinter.
Achten Sie außerdem auf nachvollziehbare Ansprechpartner und Reaktionszeiten. Gerade für Unternehmen im Ruhrgebiet und in NRW kann ein regionaler IT-Partner sinnvoll sein, wenn neben der Fernbetreuung bei Bedarf auch persönliche Abstimmungen oder Einsätze vor Ort möglich sein sollen. Eine verständliche Dokumentation ist ebenfalls wertvoll: Sie zeigt, welche Zugänge bestehen, welche Regeln eingerichtet wurden und wie Ihre Sicherheitsarchitektur aufgebaut ist.
Klären Sie vor Vertragsabschluss, ob vorhandene Hardware weiterverwendet werden kann oder ob eine neue Firewall sinnvoll ist. Ältere Geräte unterstützen aktuelle Schutzfunktionen häufig nur eingeschränkt oder erhalten keine Sicherheitsupdates mehr. Der günstigste Weg ist dann nicht immer der wirtschaftlichste. Ein Gerät, das keine moderne Verschlüsselung, keine sichere VPN-Anbindung oder keine verlässliche Aktualisierung ermöglicht, kann später teure Risiken verursachen.
So gelingt der Einstieg ohne Betriebsunterbrechung
Eine professionelle Einführung beginnt mit einer Bestandsaufnahme. Welche Internetanschlüsse, Arbeitsplätze, Server, WLANs, Cloud-Dienste und externen Zugriffe gibt es? Welche Systeme sind besonders kritisch? Erst auf dieser Grundlage lassen sich Firewall-Regeln entwickeln, die Sicherheit schaffen, ohne Geschäftsprozesse zu behindern.
Danach folgen die technische Einrichtung, Tests und eine kontrollierte Umstellung. Bestehende Zugänge werden überprüft, unnötige Freigaben geschlossen und sichere Verfahren für Homeoffice oder externe Dienstleister eingerichtet. Anschließend beginnt der laufende Betrieb mit Monitoring, Wartung und regelmäßiger Anpassung.
XPINION unterstützt mittelständische Unternehmen dabei, Netzwerksicherheit verständlich und planbar aufzubauen - von der Analyse über die Einrichtung bis zur dauerhaften Betreuung. Ein IT-Sicherheitscheck kann zeigen, ob Ihre bestehende Firewall noch zu Ihrer Arbeitsweise und Ihrem Schutzbedarf passt.
Die entscheidende Frage ist nicht, ob Ihr Unternehmen groß genug für eine Managed Firewall ist. Entscheidend ist, ob Sie es sich leisten können, dass Sicherheit nur dann Aufmerksamkeit bekommt, wenn bereits etwas passiert. Wer den Betrieb zuverlässig schützen will, sollte Zuständigkeiten und Schutzmaßnahmen klären, bevor ein Sicherheitsvorfall diese Entscheidung erzwingt.