Ein Diensthandy ist längst mehr als ein Telefon. Es enthält E-Mails, Kontakte, Zugänge zu Cloud-Anwendungen, Kalenderdaten und oft vertrauliche Dokumente. Tablets begleiten Außentermine, Laptops wechseln zwischen Büro, Homeoffice und Kundenstandort. Wer mobile Geräte zentral verwalten möchte, schafft deshalb nicht nur Ordnung in der IT, sondern schützt einen wesentlichen Teil des Geschäftsbetriebs.
Für kleine und mittlere Unternehmen stellt sich dabei weniger die Frage, ob Mobilgeräte professionell betreut werden müssen. Entscheidend ist, wie sich Sicherheit und Bedienbarkeit in ein sinnvolles Verhältnis bringen lassen. Mitarbeitende sollen arbeitsfähig bleiben, während das Unternehmen die Kontrolle über geschäftliche Daten, Zugänge und Standards behält.
Warum die Einzelverwaltung nicht mehr ausreicht
Wächst ein Unternehmen, wächst häufig zuerst die Zahl der Geräte - nicht aber die Zeit für deren Betreuung. Ein neues Smartphone wird eingerichtet, weil es gerade benötigt wird. Eine App kommt später hinzu, Einstellungen unterscheiden sich von Gerät zu Gerät, und bei einem Personalwechsel bleiben Fragen offen: Wurde das Konto wirklich entfernt? Sind geschäftliche Daten noch auf dem Gerät? Ist das Betriebssystem aktuell?
Diese Form der Einzelverwaltung kostet nicht nur Zeit. Sie schafft unterschiedliche Sicherheitsniveaus und erschwert eine verlässliche Dokumentation. Besonders kritisch wird es, wenn Mitarbeitende unterwegs arbeiten oder private und geschäftliche Nutzung auf einem Gerät zusammentreffen. Ohne klare Regeln hängt die Sicherheit dann von einzelnen Personen und deren technischen Kenntnissen ab.
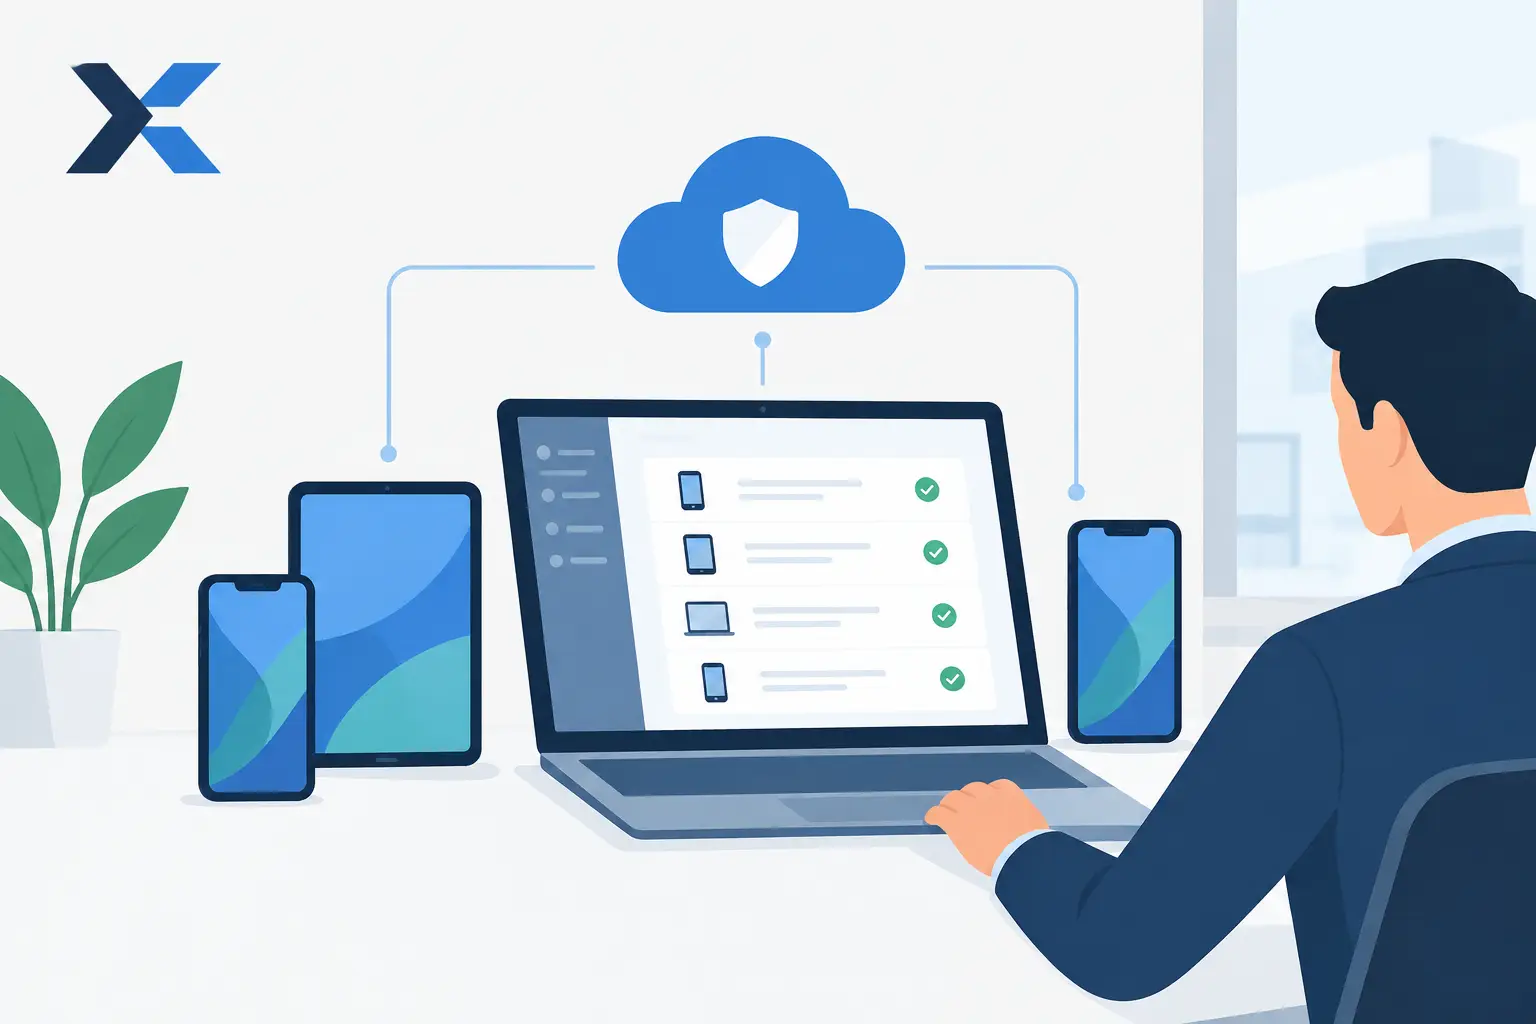
Eine zentrale Verwaltung ersetzt solche Einzelentscheidungen durch definierte Prozesse. Geräte werden registriert, mit passenden Richtlinien ausgestattet und über eine zentrale Konsole betreut. Änderungen lassen sich nachvollziehbar ausrollen, statt jedes Smartphone oder Tablet einzeln in die Hand zu nehmen.
Mobile Geräte zentral verwalten: Was dahintersteckt
Technisch wird diese Aufgabe meist über Mobile Device Management, kurz MDM, gelöst. Umfasst die Lösung neben Smartphones und Tablets auch Windows-Computer, Anwendungen, Identitäten und Sicherheitsrichtlinien, ist häufig von Unified Endpoint Management, kurz UEM, die Rede. Für viele KMU ist die Bezeichnung weniger wichtig als das Ergebnis: Alle geschäftlich genutzten Endgeräte lassen sich nach einheitlichen Vorgaben steuern.
Eine gute Verwaltung schafft Transparenz. Verantwortliche sehen, welche Geräte im Einsatz sind, welchem Mitarbeitenden sie zugeordnet sind und ob zentrale Sicherheitsvorgaben erfüllt werden. Dazu gehören etwa eine Bildschirmsperre, die Geräteverschlüsselung, aktuelle Betriebssystemversionen oder der Schutz vor nicht autorisierten Apps.
Gleichzeitig kann die IT benötigte Anwendungen zentral bereitstellen. Neue Kolleginnen und Kollegen erhalten auf ihrem Gerät zum Beispiel die freigegebenen Microsoft-Apps, Kommunikationslösungen oder branchenspezifische Anwendungen. Das beschleunigt die Einrichtung und reduziert Rückfragen im Arbeitsalltag.
Kontrolle bedeutet nicht, private Inhalte zu überwachen
Gerade bei privaten Geräten, die beruflich mitgenutzt werden, bestehen häufig Vorbehalte. Diese sind nachvollziehbar. Eine professionelle Lösung muss klar trennen, welche Daten das Unternehmen verwaltet und welche privat bleiben. Bei einem sauberen BYOD-Konzept - Bring Your Own Device - wird in der Regel ein geschäftlicher Bereich eingerichtet. Unternehmensdaten, Apps und Zugänge liegen dort geschützt, während private Fotos, Nachrichten und Anwendungen außerhalb dieses Bereichs bleiben.
BYOD kann Anschaffungskosten senken und die Akzeptanz erhöhen. Es erhöht aber auch die Anforderungen an Datenschutz, Kommunikation und technische Trennung. Nicht jede Branche und nicht jede Rolle eignet sich dafür. Für besonders schutzbedürftige Daten oder stark regulierte Arbeitsbereiche sind firmeneigene Geräte oft die besser kalkulierbare Lösung.
Welche Aufgaben eine zentrale Geräteverwaltung abdeckt
Der Nutzen zeigt sich vor allem in wiederkehrenden Abläufen. Statt bei jeder Änderung einzeln zu reagieren, werden Regeln einmal festgelegt und automatisiert angewendet. Eine praxistaugliche Lösung sollte mindestens diese Bereiche abdecken:
- Geräteinventar mit eindeutiger Zuordnung, Seriennummer, Betriebssystem und Nutzungsstatus
- Sicherheitsrichtlinien für PIN, biometrische Anmeldung, Verschlüsselung und automatische Sperrzeiten
- Zentrale Verteilung und Aktualisierung freigegebener Anwendungen
- Trennung von geschäftlichen und privaten Daten, wenn private Geräte zugelassen sind
- Sperrung oder gezieltes Löschen geschäftlicher Daten bei Verlust, Diebstahl oder Austritt
- Nachvollziehbare Prozesse für Ausgabe, Rückgabe, Austausch und Außerbetriebnahme von Geräten
Nicht jede Funktion muss vom ersten Tag an aktiviert werden. Ein Handwerksbetrieb mit wenigen Außendienstgeräten braucht andere Regeln als eine Praxis mit sensiblen Patientendaten oder ein Unternehmen mit vielen mobilen Projektteams. Der Umfang sollte zum Schutzbedarf, zur Gerätezahl und zu den vorhandenen internen Ressourcen passen.
Der richtige Weg zur Einführung
Die Technik allein löst das Thema nicht. Vor der Auswahl einer MDM- oder UEM-Lösung steht eine Bestandsaufnahme: Welche Geräte werden tatsächlich genutzt? Welche Anwendungen greifen auf Unternehmensdaten zu? Welche Mitarbeitenden arbeiten mobil? Und welche Daten dürfen auf einem Endgerät gespeichert werden?
Aus diesen Antworten entstehen klare Gerätegruppen und Richtlinien. Ein Firmen-Smartphone für den Vertrieb benötigt möglicherweise andere Freigaben als ein Tablet für die Zeiterfassung oder ein Laptop der Geschäftsführung. Einheitlichkeit bedeutet nicht, alle Geräte identisch zu behandeln. Sie bedeutet, nachvollziehbare Standards je Einsatzbereich festzulegen.
Sicherheit von Anfang an einplanen
Die Grundkonfiguration sollte nicht erst nach der Ausgabe erfolgen. Sinnvoll ist ein vorbereiteter Bereitstellungsprozess: Gerät registrieren, Nutzerkonto zuordnen, Sicherheitsvorgaben anwenden, notwendige Apps installieren und die Übergabe dokumentieren. So erhalten Mitarbeitende ein einsatzbereites Gerät, ohne dass sensible Einstellungen manuell angepasst werden müssen.
Ebenso wichtig ist der Umgang mit Ausnahmen. Manche Spezialanwendung benötigt zusätzliche Berechtigungen, manche Rolle arbeitet zeitweise offline. Solche Anforderungen sollten geprüft und dokumentiert werden, statt allgemeine Sicherheitsregeln dauerhaft aufzuweichen. Ausnahmen sind manchmal nötig - sie dürfen aber nicht zum Standard werden.
Mitarbeitende früh einbinden
Akzeptanz entsteht, wenn Regeln verständlich sind. Mitarbeitende sollten wissen, warum eine PIN-Vorgabe gilt, welche Daten im Verlustfall gelöscht werden können und an wen sie sich bei Problemen wenden. Besonders beim Einsatz privater Geräte braucht es transparente, schriftlich festgehaltene Vereinbarungen.
Eine klare Kommunikation verhindert den Eindruck, die zentrale Verwaltung diene der Überwachung. Ihr Zweck ist ein anderer: Geschäftsdaten, Zugänge und Arbeitsfähigkeit sollen auch dann geschützt bleiben, wenn ein Gerät verloren geht, ausgetauscht wird oder den Besitzer wechselt.
Datenschutz und Sicherheit gehören zusammen
Mobile Endgeräte sind ein häufiger Zugangspunkt zu Unternehmensdaten. Daher sollten Geräteverwaltung, Identitätsmanagement und IT-Sicherheit zusammenspielen. Eine starke Anmeldung mit Mehrfaktor-Authentifizierung schützt Konten zusätzlich. Aktuelle Sicherheitsupdates verringern bekannte Risiken. Und ein klar geregelter Offboarding-Prozess stellt sicher, dass ehemalige Mitarbeitende keinen Zugriff mehr behalten.
Auch die Datenminimierung spielt eine Rolle. Nicht jede Information muss dauerhaft lokal auf einem Smartphone gespeichert werden. Oft ist es sinnvoller, Dokumente kontrolliert über eine Cloud- oder Fachanwendung bereitzustellen und Zugriffe bei Bedarf zentral zu entziehen. Das senkt das Risiko, ohne die mobile Arbeit unnötig einzuschränken.
Bei personenbezogenen Daten, etwa in Praxen, Kanzleien oder sozialen Einrichtungen, sollten Verantwortlichkeiten besonders sauber geregelt sein. Datenschutz betrifft nicht nur die Auswahl der Software. Er betrifft ebenso Berechtigungen, Aufbewahrung, Protokollierung und die Frage, wer im Ernstfall welche Maßnahmen auslösen darf.
Wann externe Unterstützung sinnvoll ist
Für Unternehmen ohne eigene IT-Abteilung kann der laufende Betrieb einer Geräteverwaltung schnell zur Zusatzaufgabe werden. Neue Geräte müssen eingebunden, Richtlinien überprüft, Anfragen bearbeitet und Sicherheitsmeldungen bewertet werden. Genau hier kann ein Managed-Service-Ansatz entlasten: Die Lösung wird geplant, eingerichtet und im Alltag betreut, während die Verantwortlichen im Unternehmen klare Ansprechpartner und planbare Leistungen behalten.
XPINION unterstützt Unternehmen dabei, mobile Arbeitsplätze in die vorhandene IT-Landschaft einzubinden - von der Gerätekonzeption über die Sicherheitsrichtlinien bis zur laufenden Administration. Entscheidend ist eine Lösung, die zu Ihren Anwendungen, Ihren Arbeitsabläufen und Ihrem tatsächlichen Schutzbedarf passt, statt unnötige Komplexität zu schaffen.
Wer jetzt ein klares Gerätekonzept aufsetzt, vermeidet spätere Ad-hoc-Regeln und schafft eine belastbare Grundlage für mobiles Arbeiten. Ein erster IT-Sicherheitscheck kann aufzeigen, welche Geräte bereits gut geschützt sind und wo sich mit überschaubarem Aufwand konkrete Risiken reduzieren lassen.